在数字化浪潮席卷全球的今天,信息传输软件和信息技术服务业已成为推动社会进步的核心引擎。这个庞大的产业背后,究竟隐藏着怎样的专业分工与技术逻辑?本文将聚焦两大关键领域——软件工程中的规范方法开发,以及网络与信息安全软件开发,为你揭开其神秘面纱。
一、软件工程:用规范方法开发
软件工程并非简单的编程,而是一门将系统化、规范化、可度量方法应用于软件开发与维护的学科。其核心目标是:在预算内,高效地开发出高质量、可维护的软件产品。
1.1 为何需要规范方法?
“软件危机”曾让无数项目陷入延期、超支、缺陷频发的泥潭。规范方法应运而生,它通过明确的流程、文档和评审机制,将个人英雄主义转变为团队协作,让软件开发从“手艺活”升级为“工程化”作业。
1.2 主流的规范开发方法
- 瀑布模型:线性顺序推进,需求、设计、编码、测试、维护各阶段边界清晰,适用于需求稳定的项目。
- 敏捷开发:以迭代和增量为核心,通过短周期冲刺快速响应变化,强调可工作的软件胜过详尽的文档。
- DevOps:打破开发与运维的壁垒,实现持续集成、持续交付,让软件以更小颗粒度、更高频率安全上线。
- CMMI能力成熟度模型:为企业提供过程改进的阶梯框架,从初始级到优化级,循序渐进提升开发管理的规范性。
1.3 规范方法的落地要点
规范二字,重在执行。关键实践包括:严格的需求管理与变更控制;在架构设计阶段识别关键质量属性;推行代码审查与静态分析;建立自动化测试体系;以及通过度量数据(如缺陷密度、代码覆盖率)持续改进过程。唯有如此,规范才能从纸面走入 reality。
二、网络与信息安全软件开发:构筑数字世界的防线
如果说软件工程是建筑蓝图,那么安全软件开发就是为这座建筑加装防火、防盗、防震系统。在信息传输服务领域,安全是生命线。
2.1 安全开发的核心原则
- 安全左移:将安全活动嵌入需求与设计阶段,而非事后补救。“防火”远胜于“救火”。
- 纵深防御:不依赖单一防护措施,在网络、主机、应用、数据各层部署互补的安全控制。
- 最小权限:每个组件、每个用户仅拥有完成任务所需的最小权限,降低攻击面。
- 默认安全:系统默认为安全配置,需用户主动降级而非主动加固。
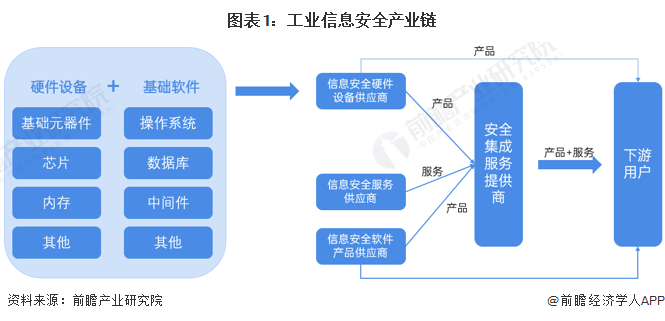
2.2 常见的安全软件类型
- 网络安全软件:防火墙、入侵检测/防御系统(IDS/IPS)、VPN、零信任访问代理等,守卫网络边界与通道安全。
- 应用安全软件:Web应用防火墙(WAF)、静态应用安全测试(SAST)、动态应用安全测试(DAST)、软件成分分析(SCA),在开发与运行时保护应用。
- 数据安全软件:加密工具、数据防泄漏(DLP)、脱敏系统、数据库审计,守护数据全生命周期。
- 身份与访问管理软件:统一身份认证、多因素认证(MFA)、特权账号管理,确保“对的人”在“对的时刻”访问“对的资源”。
2.3 安全开发的最佳实践
实施威胁建模,在设计阶段预测风险;遵循OWASP Top 10等安全编码规范;将安全测试纳入CI/CD流水线,实现自动化漏洞扫描;建立安全响应中心(SRC)与漏洞管理流程;并定期开展安全培训与攻防演练。安全不是一次性功能,而是贯穿软件全生命周期的持续过程。
三、两大领域的交汇与未来
规范化的软件工程为安全开发提供了可重复、可管理的流程基础;而安全需求又反过来推动工程实践的完善,例如DevSecOps将安全无缝嵌入DevOps。随着云原生、人工智能和物联网的普及,信息传输软件与信息技术服务业正面临更复杂的场景需求。开发与安全的深度融合将成为行业标配——安全不再是枷锁,而是高质量软件的固有属性。
揭秘至此,我们看到:信息传输软件和信息技术服务业的魔力,正源于工程规范性与安全可靠性的交织。掌握这些底层逻辑,方能在这片数字蓝海中行稳致远。