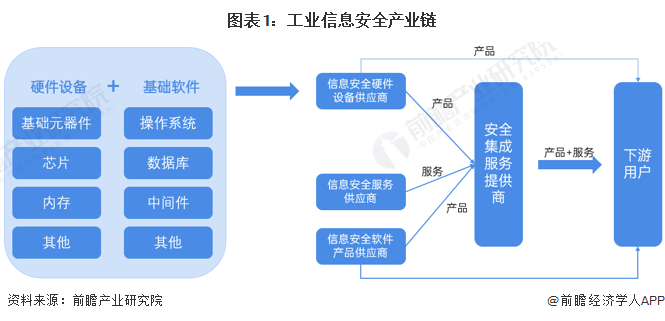
在数字化转型的浪潮中,企业面临的已不再是单一技术的突破,而是一张由软件开发与服务、物联网、智能化产品研发、IT运营运维以及信息安全服务共同编织的复杂网络。而“网络与信息安全软件开发”这一细分领域,恰恰是这张网络的隐性支点——它横跨技术栈的每一个层面,却又常常被视作后台保障而低估其战略价值。
软件开发与服务从来不是孤立交付代码的过程。如今,一个定制化系统的上线,往往需要同步考虑设备接入、运营监控以及安全基线。物联网设备的爆炸式增长让边界变得模糊:每一台智能终端既是数据采集点,也可能成为攻击入口。这迫使开发团队在设计阶段就嵌入安全考量,例如身份认证协议的选择、固件更新机制的健壮性,而非事后修补。智能化产品研发同样如此,算法模型的可解释性与隐私保护正成为合规的硬约束。
IT运营运维在过去常被理解为保障系统和网络稳定运行的技术活动,但今天的运维实践已经向“可观测性”与“安全运营”融合。当运维平台能够实时感知异常流量、自动化响应配置漂移时,信息安全服务便不再是一个独立的审计职能,而是与运维流程深度耦合的持续能力。网络与信息安全软件开发正是这种耦合的产物——它并非简单地生产防火墙或加密库,而是将安全策略转化为可度量的软件行为:细粒度的访问控制网关、模糊测试框架、密钥生命周期管理工具,甚至支撑整个零信任架构的策略引擎。
这种全链路的视角带来了三个关键改变。第一,安全左移成为研发流程的内置环节,威胁建模不再是安全团队的独角戏,而需要开发者和架构师的共同参与。第二,数据驱动驱动的风险决策更依赖运营数据的汇聚能力,物联网边缘节点产生的日志经过清洗和关联分析后,才能支撑智能告警的准确性。第三,安全产品的研发本身也需要践行DevSecOps原则,用自动化测试和持续监测保证安全软件自身的可靠性,避免“安全工具成为新的风险源”。
值得注意的是,这种协同并非简单叠加。不同业务单元的技术目标需要收敛到统一的数字治理框架之下:开发关注迭代速度,运维强调稳定与低方差,安全则要求控制和可见性。矛盾真实存在,但解决方式不在于设立更多审批关卡。实践中,通过嵌入式安全代理(Sidecar)、基础设施即代码的安全模板、以及持续验证的运保流程,可以让组合最优实现接近全局最优。关键是建立共享的信任模型和清晰的责任矩阵,让每条业务线上的执行者清楚自己的安全输出如何影响社区整体的集体判断。
归纳而言,覆盖网络与信息安全的软件开发能力,正在从交付清单末端(作为具备某些特定或额外安全需求的软件研发子项而非相对其他开发板块单独罗列的产物目录)提前到基础设计起点(作为通用需求和更前排介入的存在);并串联了整体服务和平台中的两端指标校验及前置基准。对企业来说,缺少这份理性构造的基线,其他优势就类似悬空履带的状态——看得见层加感知并且轻量迭代使用模式突出时效益高效发挥均充分显性,真正质量在波动跌宕时软性风险的放力抵御欠缺。惟有软硬两端均衡延伸积累有深化痕迹深,企业才有可能在这份依赖密度渐紧链条逻辑内找出足够工程持续力的坦径发展保障圈护甲,避免等待系统被动积累更新补丁的反直觉循环成本。