在数字化转型持续深化的背景下,信息安全、数据安全与大数据技术已从相互独立的专业领域走向深度融合。对于信息技术企业而言,如何在通用服务框架下实现大数据服务与网络与信息安全软件开发的协同,成为提升竞争力的关键命题。本文围绕这一主题,从概念厘清、融合逻辑、开发要点与服务模式四个层面展开分析。
一、概念厘清:从分立走向联动
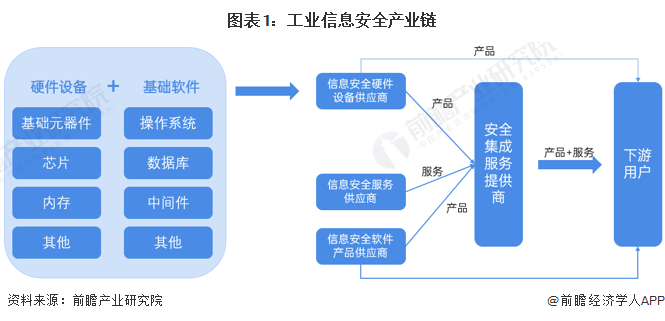
信息安全侧重保护信息系统的 confidentiality、integrity 与 availability;数据安全聚焦数据全生命周期的防泄露、防篡改与合规使用;网络与信息安全软件开发则是将上述保护能力工程化、产品化的过程。大数据技术提供采集、存储、计算与治理的底座能力,大数据服务则将这种能力以可按需交付的方式提供给客户。信息技术企业的通用服务,是把这些能力封装为标准化的咨询、集成、运维与运营服务。几者之间的联动逻辑在于:大数据技术为安全分析提供燃料,安全软件开发为大数据服务提供保障,通用服务则将二者整合为可交付的解决方案。
二、融合逻辑:安全左移与数据驱动
传统模式下,安全开发往往在系统上线前才介入,容易与大数据服务的敏捷交付节奏冲突。更合理的路径是安全左移,即在需求与设计阶段就嵌入威胁建模、数据分类分级与隐私影响评估,使网络与信息安全软件开发的产物(如统一身份认证、日志审计、数据脱敏组件)成为大数据平台的内生模块。利用大数据技术对安全日志、访问行为与数据流向进行关联分析,可实现从被动防御到主动检测的转变。这种数据驱动的安全运营,反过来又能为软件产品迭代提供真实场景验证。
三、开发要点:组件化与合规内建
在网络与信息安全软件开发中,建议采取组件化思路:将加密、鉴权、审计、脱敏等能力沉淀为可复用的服务组件,通过标准接口嵌入大数据服务链路。开发过程中需重点考虑三点:一是数据分级分类的元数据管理,确保安全策略与数据标签一一对应;二是合规要求的代码化表达,将法律法规中的留存期限、跨境限制等要求转化为可配置规则;三是性能与安全的平衡,避免安全检测成为大数据处理的瓶颈。对于信息技术企业而言,建立统一的安全开发生命周期规范,比单点工具采购更具长期价值。
四、服务模式:通用服务承载差异化需求
通用服务为不同行业客户提供了成本可控的起步路径。企业可将安全能力与大数据服务打包为分层的服务目录:基础层提供日志集中管理与基线核查,进阶层提供数据安全治理与威胁情报订阅,定制层则面向金融、政务等高敏感场景提供专项开发。通过服务等级协议明确安全指标,既降低了客户的理解门槛,也使内部交付流程更加规范。实践中,通用服务与定制开发并非对立,前者积累的组件与运营经验,恰恰是后者高效交付的基础。
信息安全、数据安全、大数据技术与企业通用服务之间并非简单叠加,而是需要在架构设计、开发流程与服务模式上系统打通。信息技术企业应以安全左移为主线,以组件化开发为抓手,以通用服务为交付载体,推动大数据服务与网络与信息安全软件开发走向一体化。唯有如此,才能在保障数据价值释放的守住安全底线,形成可持续的服务能力。