引言
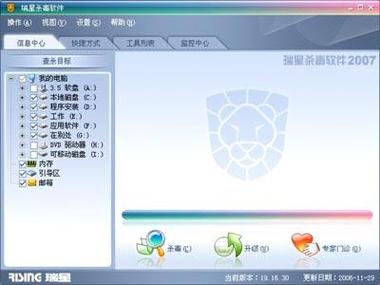
在计算机病毒与反病毒技术漫长而激烈的博弈中,2007年是一个值得铭记的年份。这一年,瑞星杀毒软件2007版正式发布,不仅代表了中国本土信息安全软件的一次重大技术飞跃,也为网络与信息安全软件开发领域提供了宝贵的设计范式。
一、时代背景:安全威胁的升级
2007年前后,互联网在中国迅速普及,蠕虫病毒、木马程序、恶意脚本、网络钓鱼等新型威胁层出不穷。传统依靠特征库扫描的单机杀毒模式,已难以应对混合型攻击。企业、政府和个人用户亟需一套集“防、杀、管”于一体的综合安全解决方案。瑞星杀毒软件2007正是在这一需求下诞生的。
二、核心技术亮点
瑞星2007在继承前代版本基础上,引入了多项关键技术创新:
1. “主动防御”思想的雏形
虽然主动防御概念在后续版本中更加成熟,但2007版已经尝试通过行为监控拦截可疑程序操作,这成为后来瑞星“云安全”体系的早期铺垫。
2. 系统漏洞扫描与修复
该版本内置了漏洞扫描模块,可检测操作系统及常用软件的已知漏洞,并提供补丁下载链接——这是安全软件从“事后查杀”转向“事前预防”的重要一步。
3. 网络监控与ARP防火墙
针对当时局域网内ARP欺骗攻击频发的状况,瑞星2007增加了ARP防火墙功能,能够主动拦截伪造网关的地址欺骗,保障内网通信安全。这一功能使安全软件从终端防护扩展到网络边界防护。
4. 账号保险柜
为应对网游、网银账号盗窃木马,瑞星首创“账号保险柜”模式,对特定进程的内存、键盘输入和网络传输进行加密保护,是国内安全软件在隐私保护方向的有益尝试。
三、网络与信息安全软件开发的启示
瑞星杀毒软件2007的诞生,对网络安全软件的产品哲学和工程实践产生了下述影响:
①集成化 vs 拆分化的权衡
将杀毒、防火墙、漏洞修复、主动防御打包为一体,降低了普通用户的使用门槛,也避免了多个安全软件冲突的问题。但这种“大而全”的模式对开发者提出了更高的资源管理和稳定性要求。
②防御思路的前移
从“感染后再清除”逐渐转向“感染前阻断”。现代EDR、EPP产品基本延续了这条技术逻辑。
③引擎与病毒库的分离设计
瑞星采用“引擎+库”的双向升级机制,使用户能在病毒库频繁更新的同时减少杀毒引擎频繁替换造成的兼容性问题。该架构已被多数主流安全软件采纳。
④以用户场景为中心
将“网络银行”、“网络游戏”等场景单独抽离,提供预设保护措施,从开发角度看,这是基于风险建模的花生设计范例。
四、局限与技术局限的产生
站在大模型与AI 原生安全的大环境回归视角,2007年的技术仍处于早期阶段:
- 行为判定以专家规则为主。误报和漏报均很常见
- 本地计算负荷过重常导致电脑卡顿;对抗加壳病毒时能力的偏弱导致检出自失色
- 对未知攻击对感知严重匮乏;缺少持续预警与杀伤链回溯概念
问题印证的一个重要事实——我国大多数网络安全软件在当时还处于模仿探索阶段。瑞星因起步早积累大的案例优势变得不太灵活而被后起产品追赶——也说明了操作系统高速调单用领域可以赢得先天生命线;
五 随着《网络安全法》信息安全等级保护制度相继落实代表中国网民的一代人记忆——如果横向观察以金山狗系列的许多知名界面像背景属性或许都沿用图制而非源进程对象服务趋势看 网络与信息安全软件开发不只是维特征而是维护流动的自身
我们认真推动制造为立国际占一脉的努力 (附录行业启示)。